パスワードの定期変更はNG!セキュリティのプロが語る中小企業の守り方〜専任担当者がいない会社こそ知っておきたい、セキュリティの基本〜
公開日 更新日
「そろそろパスワードを更新してください」——そんな通知を出すサービスは今もあります。ですが、漏えいなどの兆候がないのに、利用者へ一律にパスワードの定期変更を求める運用は、現在の主要な指針では推奨されていません。ただし、漏えいや不正利用が疑われる場合には、速やかな変更が必要です。世の中に出回るセキュリティの常識は、思っているより古いのです。
そしてもう1つ、守り方にも大切な視点があります。侵入を防ぐ対策に加えて、「入られる可能性もある」という前提で、早期発見や被害の封じ込め、復旧にも備えることです。では、専任担当者を置けない中小企業は、その前提で何をどこまで備えればいいのでしょうか。中小企業の情報セキュリティに伴走するライトハウスコンサルタント代表・橋爪兼続氏に、支援先で実際に使っている基準を伺いました。
情報処理安全確保支援士/ライトハウスコンサルタント代表
橋爪 兼続(はしづめ・かねつぐ)
橋爪兼続(はしづめ・かねつぐ)。ライトハウスコンサルタント代表、情報処理安全確保支援士(登録番号第000049号)。海上保安大学校卒業後、巡視船主任通信士として通信業務に従事。鉄道関連の基幹システム保守等を経て、現在は福岡・九州の中小企業を中心に、情報セキュリティ対策、インシデント対応、従業員教育、記事監修まで実務目線で伴走支援している。
「あれ、アウトですね」——一律のパスワード定期変更が勧められない理由
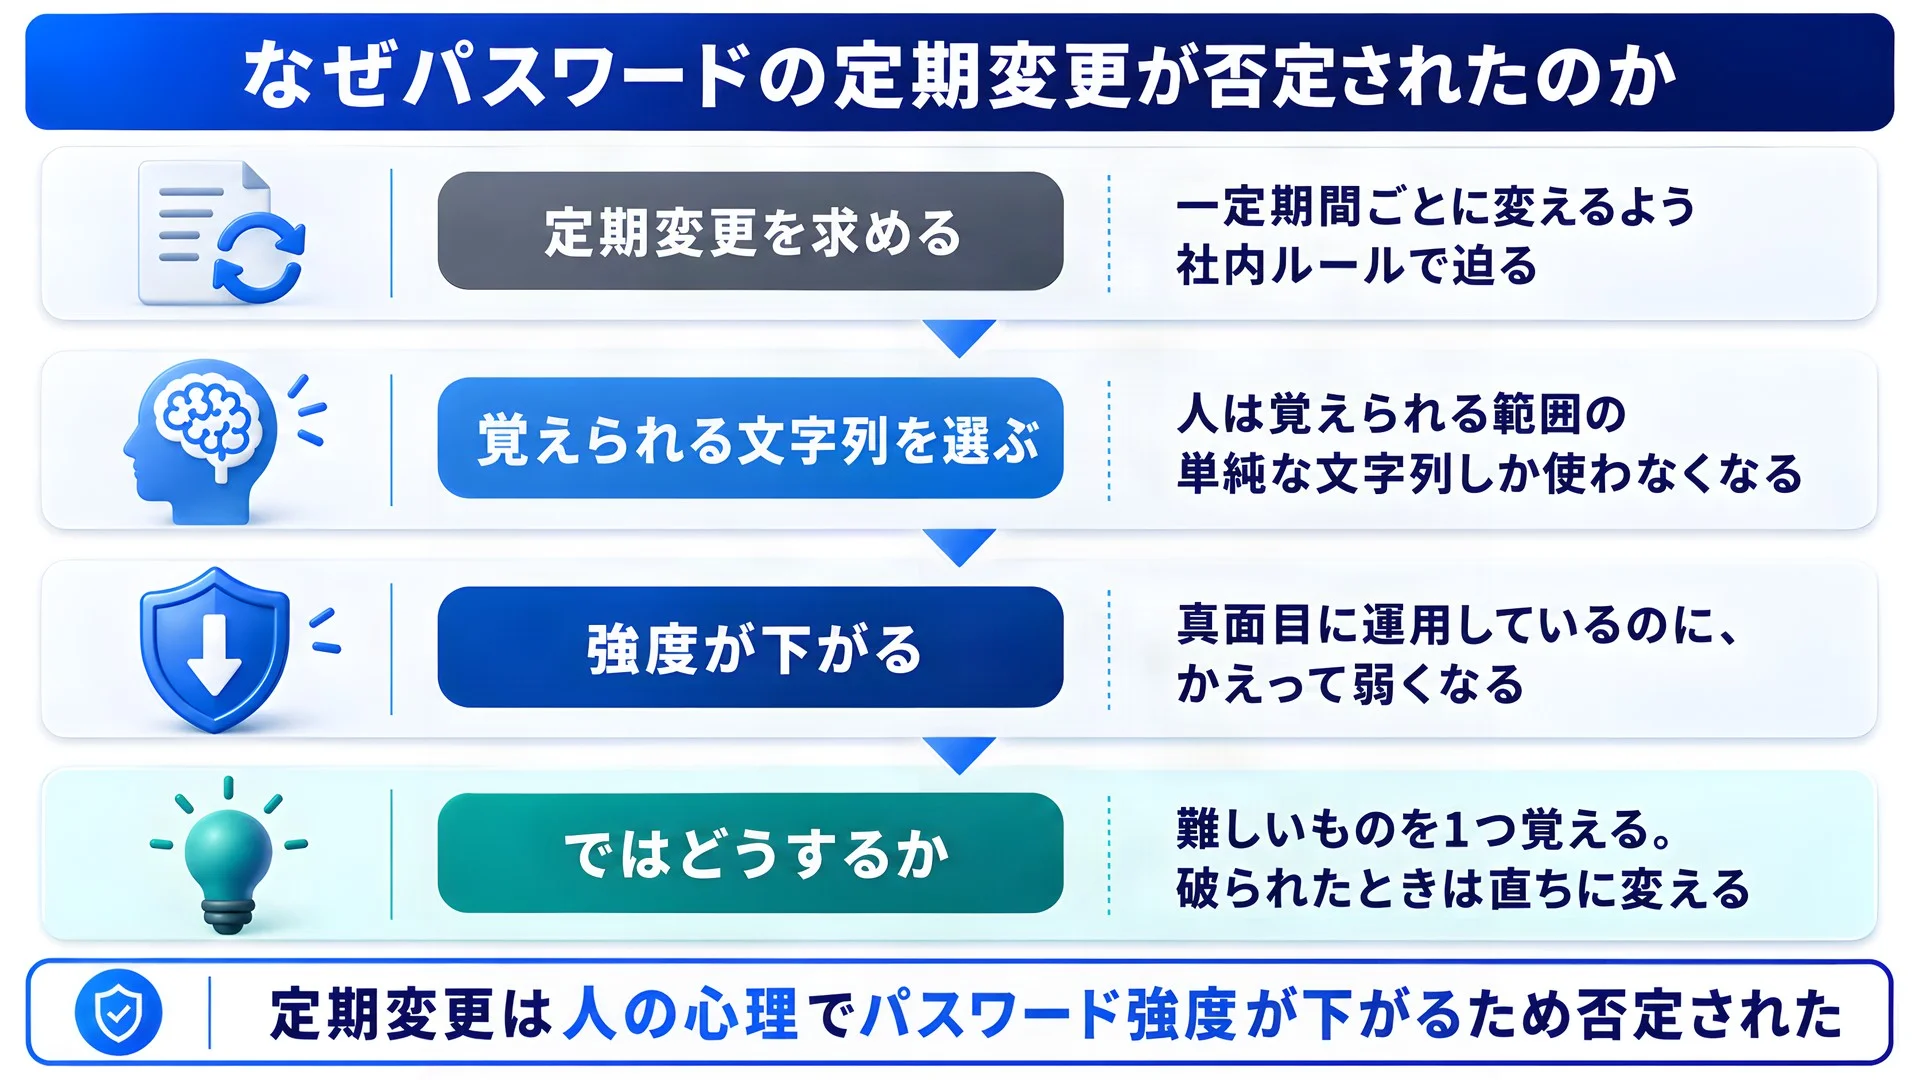
社内ルールで見直したい代表例が、理由を問わず利用者にパスワードの定期変更を求める運用です。記者があの通知の話を向けると、返ってきた答えは短いものでした。
問題は、定期変更を求めれば、それだけで安全になるとは限らないことです。その大きな理由の一つに、人が覚えやすさを優先し、推測されやすい変更をしてしまうことがあります。
定期変更によって、必ずしも安全性が高まるとは限りません。覚えやすさを優先し、推測しやすい変更を繰り返してしまう場合もあります。例えば、Google Workspaceでは、パスワードの有効期限は標準では設定されていません。変更すること自体が悪いのではなく、変更後も十分な長さと推測されにくさを保つことが大切です。
では、なぜ一律の定期変更を求める運用が今も残っているのでしょうか。橋爪氏が挙げたのは、書き手の側の事情でした。セキュリティ関連の記事や資料は、「ちょっとセキュリティをかじっている人」が書いていることがあります。そこに古い情報が入り、そのまま流通します。AIも、その世界を読んでいます。
橋爪氏がAIの回答の正確さを確かめるために重視しているのが、出典の確認です。
橋爪氏はさらに1段先を指摘します。メディアの記事から出典に飛んでも、その先がまた別のページに飛んでいて、一次情報に行き着かないことがあります。「最終的に、誰を信じるかというところに行きますので」。
実務に落とすなら、中小企業でも今日できることがあります。社内ルールと研修資料の棚卸しです。見る点は3つ。
- ・いつ書かれ、いつ更新されたか(日付が不明なら、内容が現在も通用するか確認する)
- ・誰が言っているか(発行元をたどれるか)
- ・たどると一次情報に行き着くか(別の記事に飛ぶだけで終わっていないか)
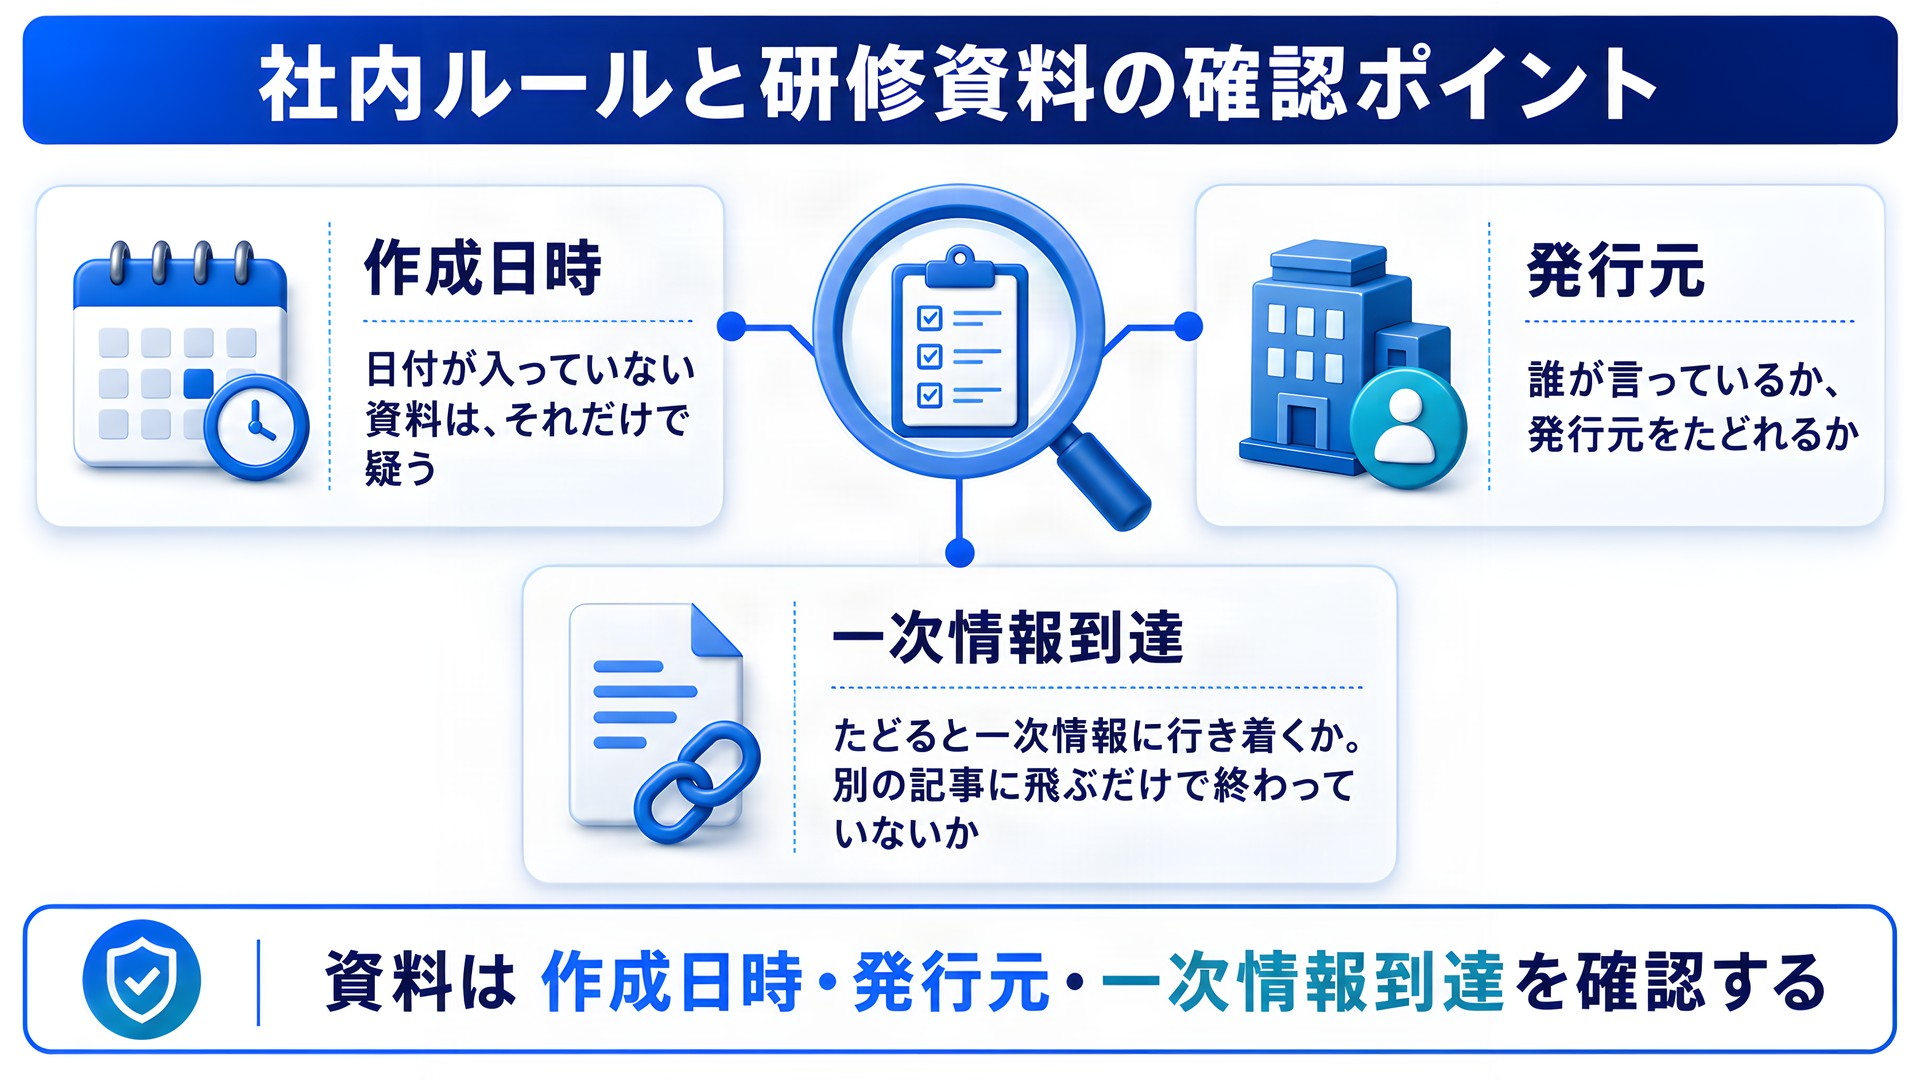
利用者に一律の定期変更を求める記載が残っているなら、その根拠や更新時期を確認し、ほかのルールも点検するきっかけにするとよいでしょう。
侵入から検知まで136日——大手企業の事例に学ぶ備え
セキュリティでは、社内ネットワークにあるという理由だけで安全とみなさないことが重要です。利用者や端末の状態を確認し、必要な範囲だけアクセスを認める。これが、ゼロトラストと呼ばれる考え方の基本です。
社内外を問わず通信を保護し、認証・認可や適切なアクセス制御を行います。さらに継続的な監視を組み合わせ、不正アクセスや被害の拡大を抑え、異常の早期発見につなげます。
実際に、アスクルが2025年12月に公表した調査結果では、初期侵入は同年6月5日、ランサムウェアによる攻撃を検知したのは10月19日でした。公表された日付で計算すると、その間は136日、約4か月半に及びます。侵入から検知まで長期間を要した事例は、国内の大手企業でも公表されています。
では、入られる前提で何をするのか。よく言われるバックアップにこそ、設計の難所があると橋爪氏は言います。
橋爪氏は、技術面の備えに加え、経営者が対策を選んだ理由を説明できることも重視しています。
事故が起きたとき、どのリスクに対して、なぜその対策を選んだのかを説明できること。そのために、法令や取引上の要求、事業への影響を確認し、必要な備えの優先順位と予算を決めていきます。
前提を入れ替える対象は、システムだけではありません。個人情報についても同じです。
橋爪氏によれば、不正に持ち出された個人情報が、名簿業者に売却された事例もあるそうです。利用者が情報の提供先や利用条件を確認することと、事業者が個人情報を適切に管理する責任は、それぞれ別に考える必要があります。利用規約を読んでいなかったからといって、事業者の安全管理義務がなくなるわけではありません。
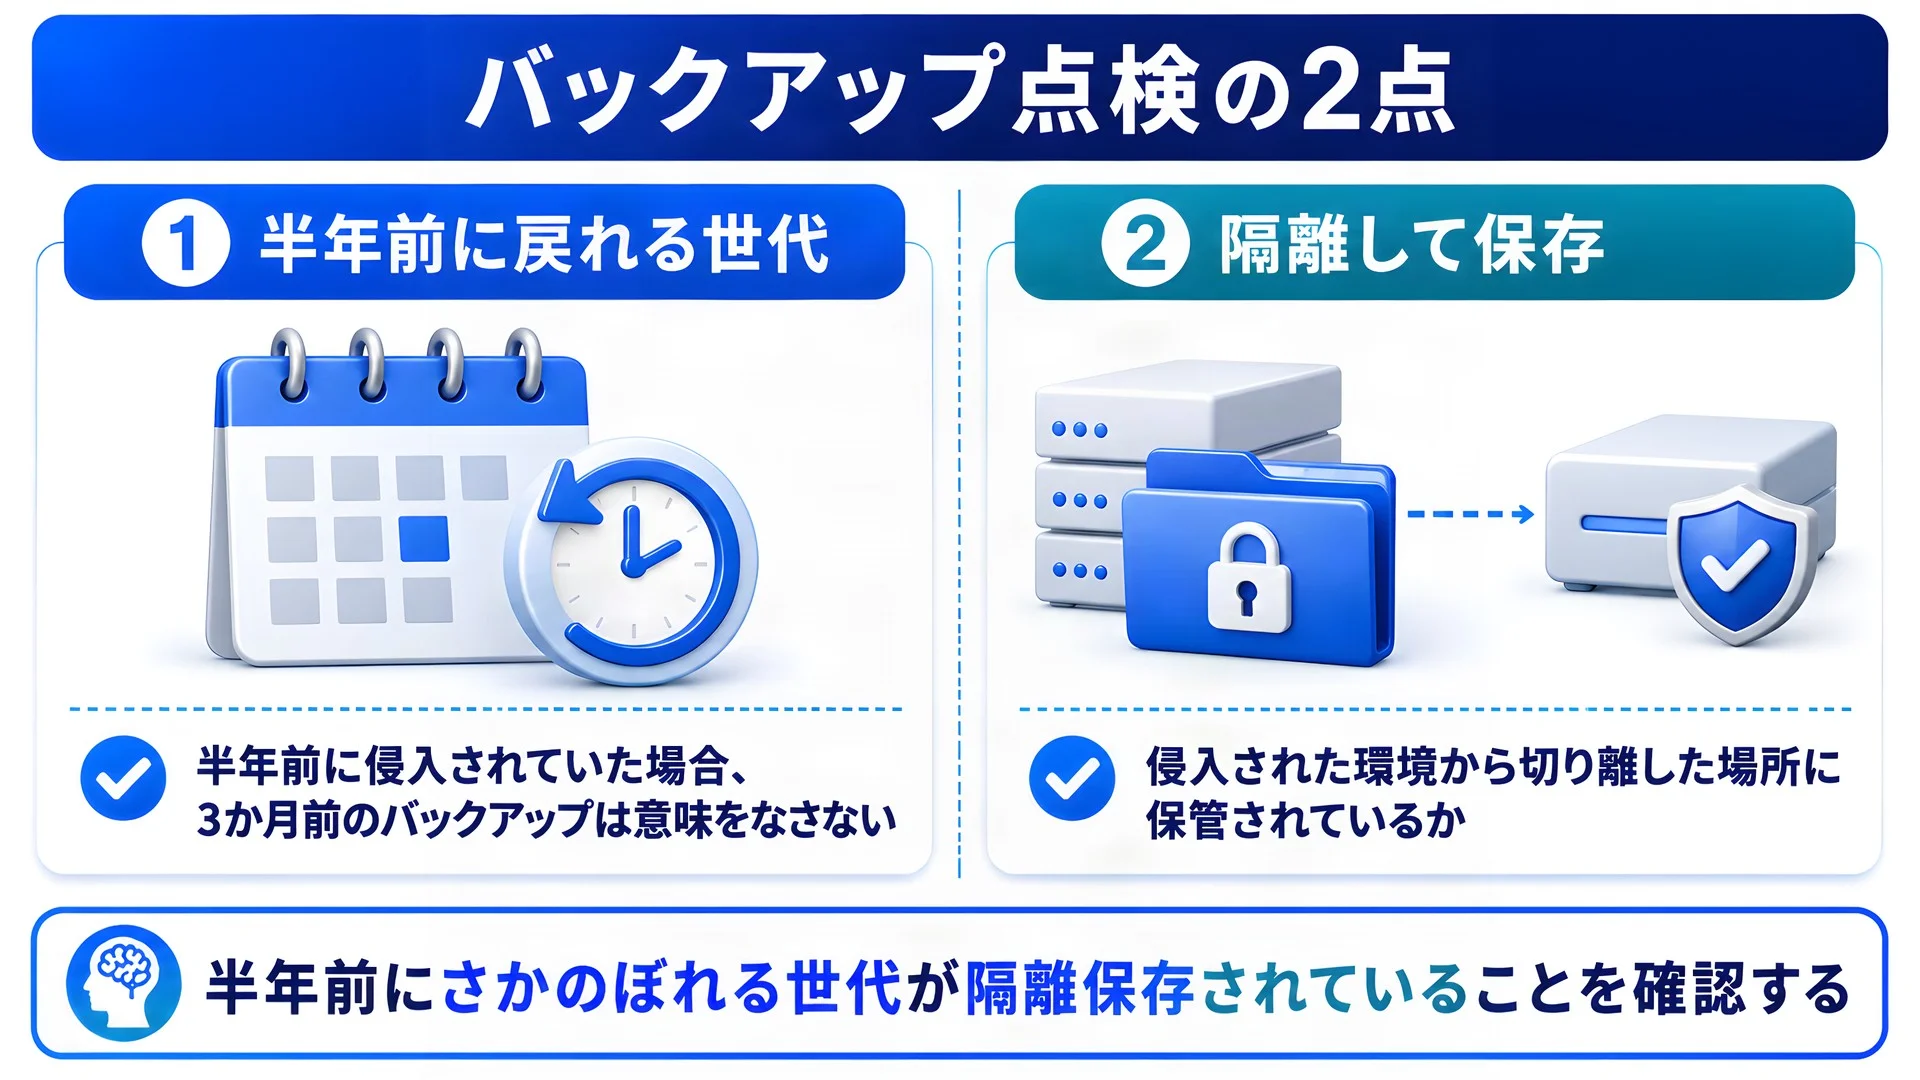
実務では、バックアップを取得しているかに加え、必要な期間の世代が残っているか、侵入や改ざんの影響を受けにくい方法で保存しているかを確認します。さらに、実際に復元できるか、失われるデータの範囲や復旧までの時間が業務上許容できるかも、定期的に点検します。
専任担当者を置けない中小企業は、専門家をどう活用するか
人材の話になると、橋爪氏の言葉はさらに直截になりました。セキュリティエンジニアは足りているか、と尋ねると「全く足りてない状態です」。セキュリティ人材の確保・育成は、日本を含む各国で課題となっています。
橋爪氏が重視するのは、セキュリティ対策を単なる費用負担として終わらせないことです。「うちは大丈夫」「小さい会社は狙われない」と考えず、事業を守るために必要な備えとして捉えてほしいといいます。
では、専任担当者を置けない中小企業は、社内でどこまで対応すればよいのでしょうか。
さらに橋爪氏は、専任人材の確保や育成にかかる負担にも言及します。
必要な専門性や業務量、対応時間によっては、外部の専門家を活用する方法も選択肢になります。専任担当者を置くかどうかにかかわらず、必要な役割を誰が担うかを明確にすることが重要です。
そしてもう1点、肩書きだけでは実力も守備範囲もわかりません。橋爪氏は「ピンキリですね。で、分野も違いますんで」と述べ、暗号化されたデータの復元だけに専念する人も、ネットワーク機器を専門にする人もいると説明しました。細分化された領域の総称にすぎないのです。
橋爪氏自身も、その実例です。日常業務の中心は「うちのセキュリティは大丈夫ですか」という相談への回答で、ほかにインシデント対応とデータのフォレンジックがあります。従業員が消したデータの復旧依頼が、企業からではなく弁護士経由で来ることもあるそうです。
- パソコンやサーバーなどに残るデータや操作記録を適切に保全・解析し、何が起きたかを明らかにする調査。削除されたデータの復元を行う場合もあり、調査結果が裁判の証拠として使われることもあります。
実務に落とすなら、外部への相談は「セキュリティに詳しい人」を探すのではなく、自社が何に困っているのか——侵入の検知か、データ復旧か、従業員教育か、監査対応か——を先に言語化し、その領域を本業にする相手を選びます。
AIに任せていい作業と、専門家に確認させる作業
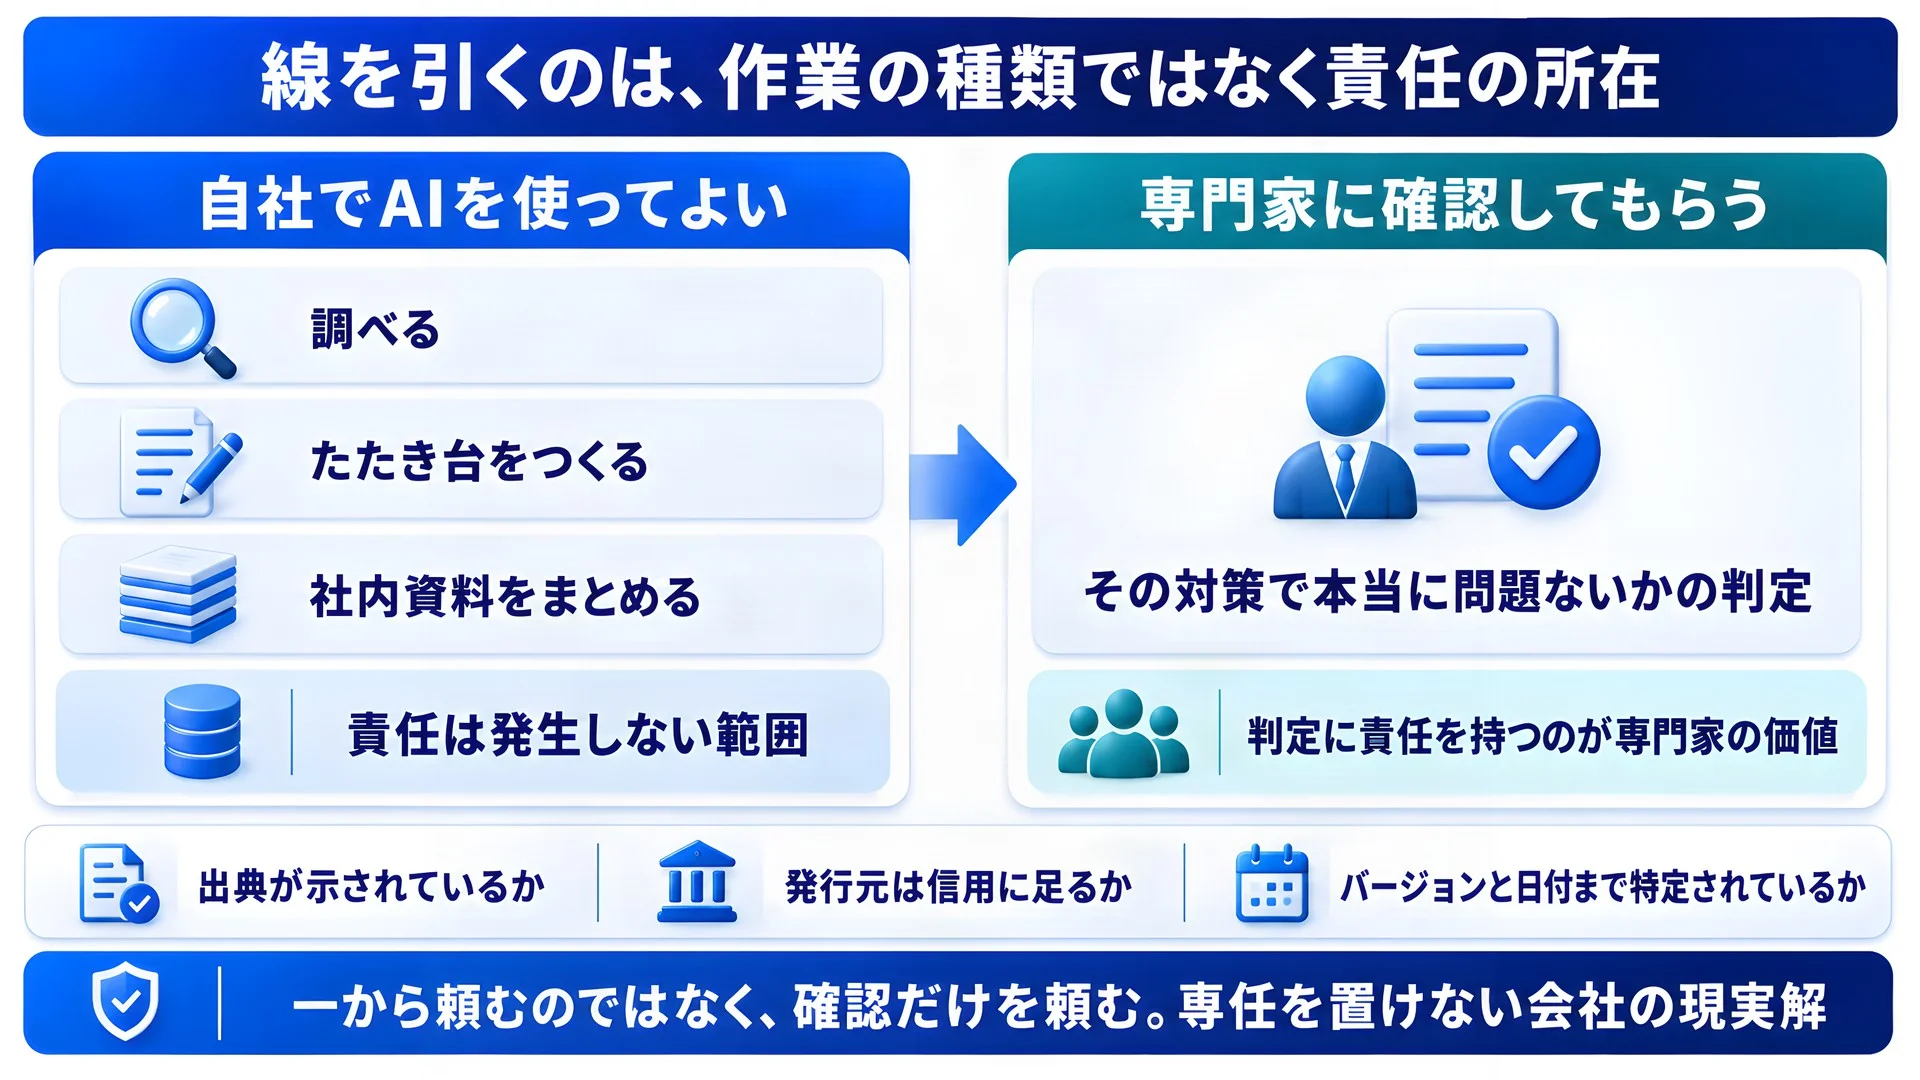
取材の終盤、AIに任せてよい作業と、専門家の確認が必要な作業の境界線を尋ねました。橋爪氏が重視したのは、AIの出力を誰が確認し、判断するかという点でした。
AIに任せるのは、だいたい任せていいんです。ただし、AIを利用する際は、入力する情報の内容と、利用するサービスの規約やデータの取扱いを確認する必要があります。
専門家に確認を依頼する場合は、何をどこまで確認してもらうのか、責任分担を明確にします。社内でも、確認結果を踏まえて誰が実行や公開を判断するかを決めておきます。
AIの回答自体をどこまで信用できるのか、専門家はどこで手を止めているのか。この点は「セキュリティ専門家に聞く、生成AIの回答はどこまで信用できる?」で詳しく聞いています。
確認だけで足りるのか、設計の見直しまで必要なのかは、内容によって異なります。依頼範囲を専門家と相談したうえで、必要な部分の確認を頼むことも、専任担当者を置けない中小企業の選択肢になります。
ただし、橋爪氏は、専門人材の確保と併せて、利用者一人ひとりの基礎知識を底上げする必要があると考えています。
基礎知識を学ぶ機会も整えられています。高校では2022年度から共通必履修科目「情報Ⅰ」が導入され、2025年度大学入学共通テストから出題されています。また、ITの基礎知識を問う国家試験「ITパスポート」を、人材育成に活用している企業もあります。橋爪氏は、こうした学びを日々の行動につなげることが大切だと考えています。
実務に落とすなら、公開前の手順はこうなります。AIで社内のセキュリティ資料や記事を作ったら、次の3つを確認します。
- ・出典が実在し、その内容が主張を裏付けているか
- ・その発行元は信用に足るか
- ・資料の日付や対象のバージョンを確認し、自社の状況に当てはまるか
AI時代のセキュリティについて橋爪氏が示した基準は、2つあります。情報は「いつの・誰の」ものかを確認し、出典の内容まで確かめること。そして、侵入を防ぐ対策に加え、侵入や情報漏えいが起こる可能性にも備えることです。専任担当者を置けない会社でも、まずは社内ルールと日々の行動を点検できます。そのうえで、専門的な判断が必要な場面では外部の力も借りながら、備えを整えていきます。
取材日:2026年8月19日
この記事を書いた人
編集プロダクション雨輝
2014年創業。取材・執筆、編集、校正・校閲、ファクトチェックなど、コンテンツ制作を幅広く手がける編集プロダクション。正確性と信頼性を重視し、専門家への取材や一次情報の確認を通じた、質の高い情報発信に取り組んでいる。 https://amaterupro.jp/